拥抱新规,坚持做合规出海的“先行者”——飞易通CRA合规建设稳步推进中
在全球物联网产业高速发展的今天,网络安全已不再是“加分项”,而是决定企业能否进入国际市场的“通行证”。随着欧盟《网络韧性法案》(CRA)的落地,全球网络安全监管正从 “软倡导” 走向 “硬约束”。
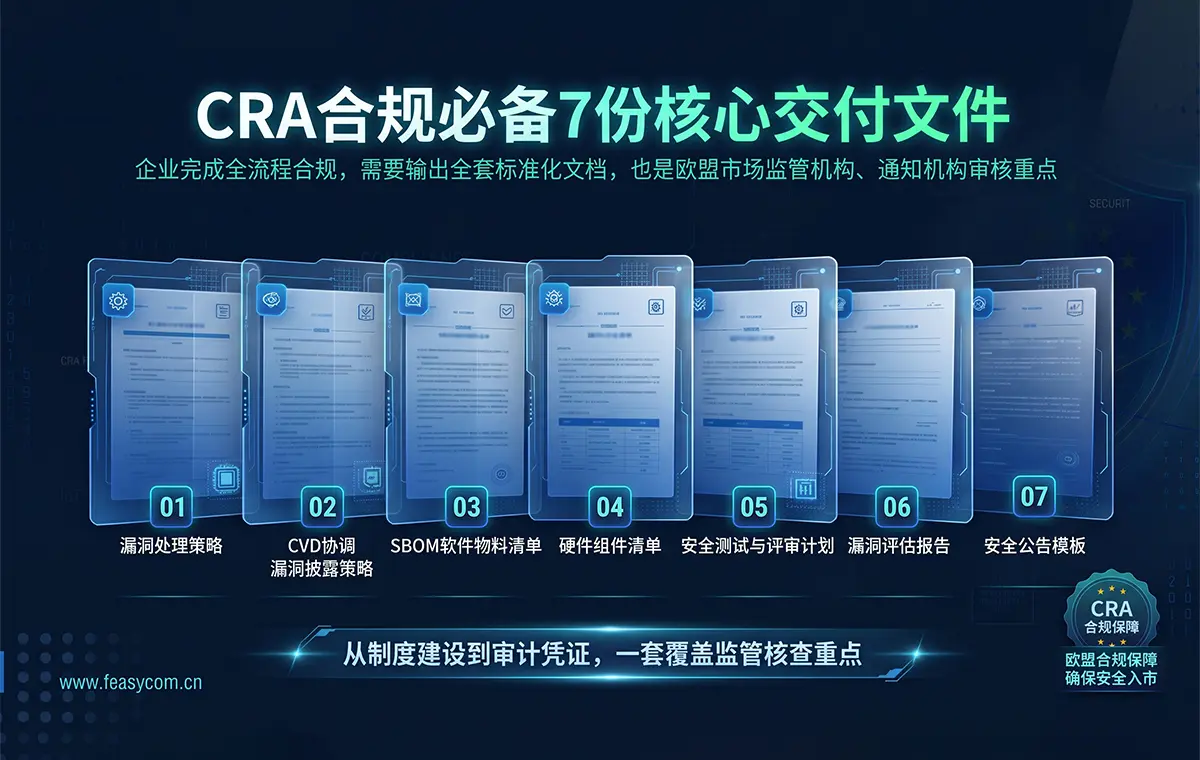
CRA(Cyber Resilience Act,网络韧性法案),是欧盟推出的一项强制性网络安全法规,适用于所有含数字元素且具备联网或数据处理能力的产品——通勤的智能汽车、办公的会议平板,到工厂里的机械臂,家里的智能家电,几乎所有智能设备都在其管辖范围之内。
CRA的核心目标不仅在于保障产品出厂时的安全,更要求产品在设计、开发、生产等全生命周期内持续保持安全。若企业违规,最高可能面临1500万欧元或全球年营业额2.5%的罚款(以较高者为准)。据悉,2026年法规核心要求开始生效,2027年12月开始全面强制执行。
合规,飞易通的基因与底线
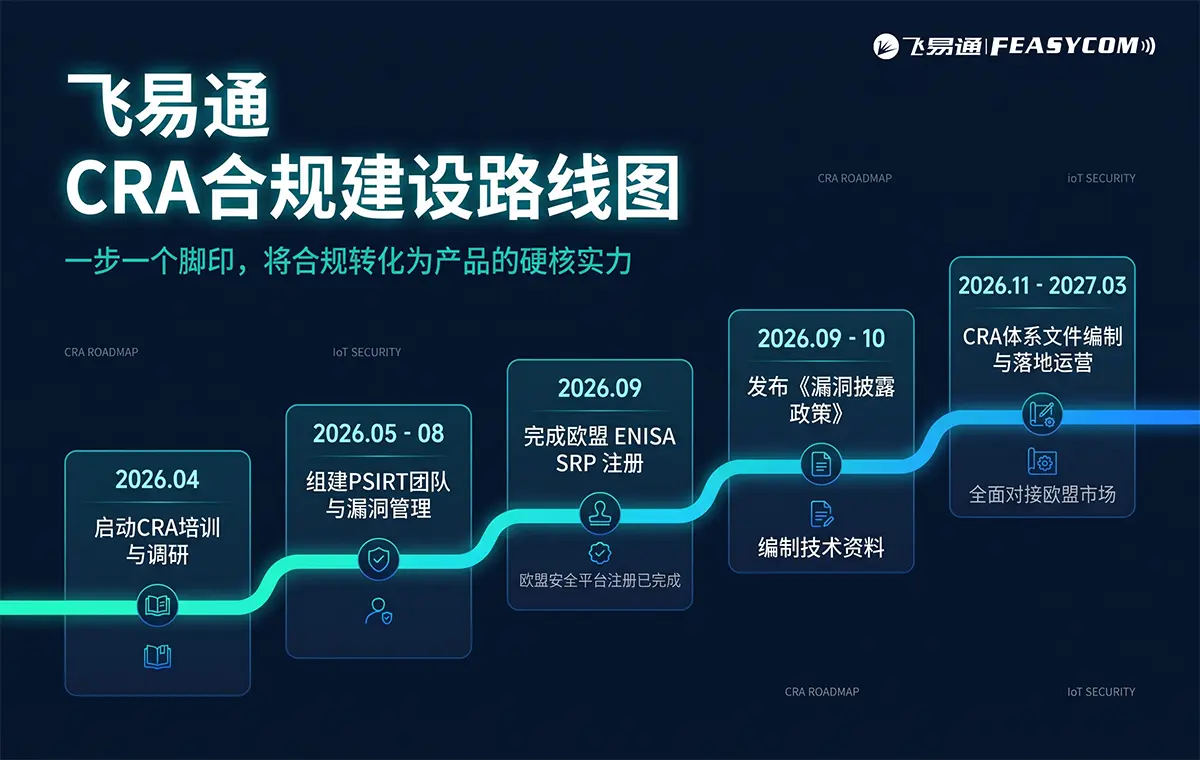
飞易通深耕物联网无线通信领域,核心产品覆盖蓝牙、Wi-Fi、信标等无线模组及整体解决方案,广泛应用于工业物联、汽车电子、智能家居、健康医疗等场景——这些产品,正是CRA法规直接管辖的对象。面对日益严苛的国际合规要求,飞易通主动拥抱法规变化、始终将 “合规经营” 视为企业发展的生命线。 紧跟全球法规步伐,主动拥抱变化。在CRA法规出台之初,便第一时间成立专项团队,制定了清晰且详尽的CRA建设路线图,将国际合规要求前置到产品研发与运营的每一个环节,并在产品安全体系、漏洞管理、客户支持和官方对接等多个维度持续发力,目前,多项工作已取得实质性进展:包括全面启动CRA培训与调研;组建产品安全事件响应团队(PSIRT)、并同步建立起标准化的漏洞管理机制;推进CRA体系文件的编制与体系流程的梳理;正式发布《CRA欧盟韧性法案-漏洞披露政策》。在9月,飞易通成功地在欧盟ENISA平台完成了SRP注册,相关产品和方案的技术资料初稿也已完成编制。飞易通正以实际行动践行产品网络安全承诺,为全面对接欧盟市场准入标准做好充足准备。从体系建立到产品落地,一步一个脚印地将CRA法案的严苛要求转化为产品的硬核实力。飞易通深知产品的网络韧性不仅关乎法规准入,更关乎终端用户的绝对安全。飞易通正在用极高的透明度,向客户证明产品的安全底气。
以合规为锚,赋能客户制胜全球
合规不是一蹴而就的终点,而是持续进化的过程。在飞易通,推动产品合规是一项常态化、系统化的工程————从研发设计的源头安全,到交付后的漏洞响应与版本更新,飞易通正全面推动CRA合规计划的落地,不仅向世界证明了作为“高合规标准企业”的实力与担当,更将以安全、可靠的产品,助力全球客户在激烈的市场竞争中抢占先机。未来,飞易通将继续深化CRA合规建设,以过硬的产品质量和完备的合规体系,做您最值得信赖的出海合作伙伴!
